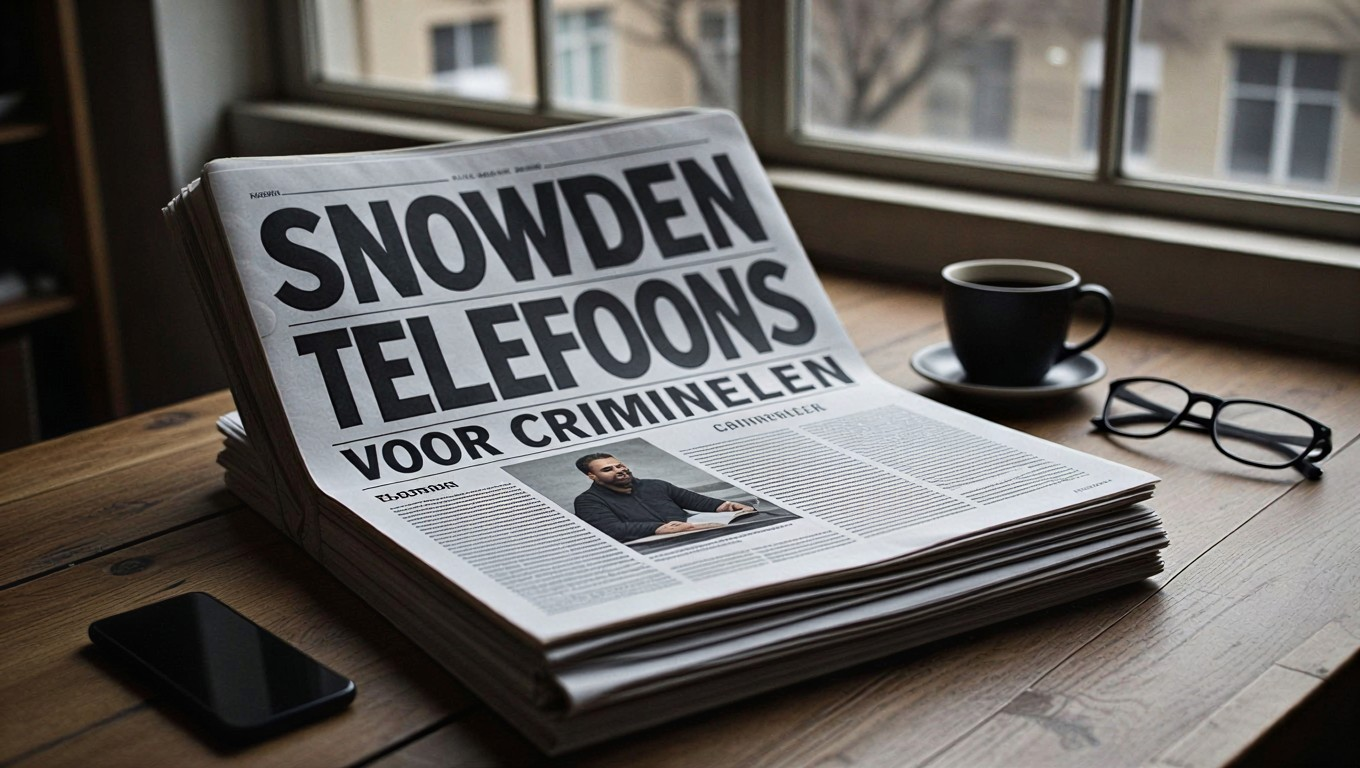
Ik heb het vorige week met stuitende verbazing gelezen. Een stuk in het AD: “Paniek in de onderwereld. Politie valt massaal binnen op zoek naar Google Pixel telefoons.”
Tijdens een grootschalige operatie, verspreid over het hele land — van Eindhoven tot Zaandam, van Hilversum tot Dordrecht, maar vooral in en rond Rotterdam — is de politie binnen gevallen. In sommige gevallen met een arrestatieteam. En bij de doorzoekingen kregen bewoners tot hun verbazing te horen dat ze geen verdachten zijn. Ze zochten gegevensdragers. En dan niet zomaar gegevensdragers, nee, specifiek Google Pixel telefoons.
Nou goed, daar zit dus de hele kern al. Want een Google Pixel is op zichzelf niets bijzonders. Wat er bijzonder aan is, is dat je er GrapheneOS op kunt zetten. En dat is nu precies het punt waar het AD heel even langs schuift, om vervolgens meteen door te gaan naar de conclusie die ze blijkbaar willen hebben: het is niet meer veilig.
Er was een reseller uit Ridderkerk, 42 jaar, aangehouden, voorgeleid, voorarrest met veertien dagen verlengd, verdacht van witwassen en lidmaatschap van een criminele organisatie. Auto, motor, horloges, sieraden in beslag. En het sluitstuk: ondanks alles zou het Nederlands Forensisch Instituut er steeds vaker in slagen om binnen te dringen in die toestellen. Twee maanden geleden nog, in de zaak rond die drievoudige liquidatie in Oosterhout.
Lees dat rijtje en je krijgt één smaakje mee: privacy is voor boeven, en die telefoons zijn dus blijkbaar gekraakt. Dom, dom, dom, dom.
Dat is het hele ding
Kijk, en dit is waar het bij ons altijd op stukloopt. “Maar dit is toch ook heel handig voor criminelen?” Dat hoor je overal. Nou, ja. En dus? Er bestaat niet zoiets als privacy voor alleen maar goede mensen. Dat hele idee slaat nergens op.
Als ik een mes verkoop en iemand steekt er een ander mee neer in plaats van zijn brood te snijden, is er dan iets mis met dat mes? Als iemand een auto koopt en er een mensenmassa mee inrijdt, is het dan de schuld van de auto? Natuurlijk niet. De digitale wereld heeft ervoor gezorgd dat onze privacy volledig is verdampt, dus het is logisch dat mensen stappen ondernemen om die terug te pakken. Dat een tool vervolgens ook door de onderwereld wordt omarmd, is geen diskwalificatie. Het is een keurmerk.
GrapheneOS heeft er zelf ook al op gereageerd. Die hebben het over een ‘door de staat gesponsorde desinformatiecampagne’ in Nederland en Duitsland. Of de staat er echt achter zit, is de vraag. Het lijkt echter wel degelijk een gerichte campagne te zijn. Wat GrapheneOS zelf aangeeft: er zijn genoeg bedrijven in de EU die telefoons verkopen met drastisch slechtere privacy en beveiliging dan een iPhone — Jolla, Volla, Murena, iode. Die zijn effectief voorzien van achterdeurtjes, omdat ze geen standaard privacy- en beveiligingspatches uitbrengen. Ondertussen worden gebruikers misleid, aldus GrapheneOS. Over deze privacyproducten worden dit soort artikelen echter niet geschreven.
Waarom wordt dan specifiek GrapheneOS aangepakt? Precies om dezelfde reden dat wij er jaren geleden al achter kwamen dat dit op dit moment simpelweg de beste oplossing is die je kunt krijgen voor je privacy en je veiligheid. GrapheneOS heeft ondertussen een enorme reputatie opgebouwd. Er zijn tal van voorbeelden waarbij veiligheidsoptimalisaties uit het project zelfs het gewone Android hebben bereikt. Miljoenen Android-gebruikers wereldwijd zijn dus digitaal veiliger door het werk dat door GrapheneOS is verricht.
Waar het mij echt om gaat
Niet om die reseller. Ik weet niet of die man daadwerkelijk een crimineel is, geen idee. Waar het mij om gaat is dat dit soort artikelen de opmaat kunnen zijn naar iets veel vervelenders: de illegalisering van een besturingssysteem.
Stel je voor dat dat gebeurt. Dan kunnen wij als bedrijf bijvoorbeeld de Pro Privacy (Snowden) Phone niet meer verkopen. Dan kunnen onze klanten dus niet meer helpen met digitale privacy en veiligheid. Het gebruik van GrapheneOS zelf ga je echter nooit tegen, dat is een fantasie. Open source software verbieden is als het verbieden van een taal. Dat is onmogelijk.
Dus laten we dit artikel eerst maar even hard debunken. Jongens van het AD: pak het boek van jullie collega’s van De Correspondent er eens bij, Je hebt wel iets te verbergen. Daar komt het verhaal van Snowden heel duidelijk in naar voren. GrapheneOS is het favoriete besturingssysteem van Edward Snowden. Dus de man die je waarschuwt voor het systeem dat in dat boek beschreven wordt, biedt tegelijkertijd een oplossing als GrapheneOS. Jaren geleden al. Voor gewone mensen dus. Niet voor criminelen.
Lieve mensen, dit kan niet vaak genoeg herhaald worden. Je hoeft geen crimineel te zijn om recht te hebben op geheimhouding. Intieme berichten, normale gesprekken, foto’s van je kinderen — dat gaat niemand iets aan.
Ik heb nog heen bezoek gekregen hier hoor. Ik zit er nog steeds op ze te wachten. Misschien nog niet crimineel genoeg hier hè. Moet het wellicht meer op schalen. 😀
Ze hebben uberhaupt geen autoriteit om binnen te dringen bij onschuldige mensen, laat staan dingen zonder gerichte reden in beslag te nemen. Heb niks met de politie te maken. Maar geeft maar weer aan hoe bang ze zijn voor dit soort dingen. Want je zou eens niet te volgen kunnen zijn? Wat is daar erg aan? Als het goed is heb je niks misdaan. Enige wat je niet mag is doden, liegen en stelen. Voor de rest heb ik niks met ze te maken. Die zogenaamde criminelen heeft de overheid zelf gecreerd met dit corrupte systeem waarin we leven, want… Lees verder »
Als het AD (DPG) zoiets schrijft, dan weet je dat het waar is. 🙂
😂
Dit artikel verspreidt objectieve desinformatie. Volla Systeme integreert en publiceert maandelijks beveiligingsupdates voor Volla OS. Daaronder vallen de maandelijkse beveiligingsupdates van Android en – zodra deze beschikbaar zijn – de beveiligingsupdates van de chipsetfabrikant, die ook de apparaatstuurprogramma’s omvatten. Als fabrikant van de apparaten kan Volla Systeme de firmware op alle niveaus controleren, opschonen en beveiligen. Bovendien biedt Volla OS een extra beveiligingsmodus. Wij verzoeken u het artikel dienovereenkomstig te corrigeren.
Beste Volla, in dit artikel wordt enkel gerefereerd naar de tweet van GrapheneOS: https://x.com/GrapheneOS/status/2116658719022841917. Ik raad aan met hen de discussie aan te gaan. Ik zal de tweet nog hyperlinken in het artikel zodat het voor de lezer duidelijk is waar de informatie vandaan komt.
Wat ik me afvraag is als je je privacy zo goed mogelijk bescherm, zou je je daarmee juist in een lastige hoek kunnen duwen? Jaren geleden was er een man die een lening aanvroeg bij een bank. Nog nooit had hij een lening gehad en alles zelf betaald. Deze lening werd geweigerd omdat de bank geen betalingsgegevens daardoor van hem had. Hoe was deze man in het aflossen van zijn lening. Hij kreeg de lening niet (althans dat is het verhaal). Het is een soort omgekeerde toestand. Je gedraagt je voorbeeldig maar juist dat spreekt tegen je. Er wordt steeds… Lees verder »
Als je nog nooit een lening hebt afgesloten heb je ook géén BKR registratie.
Dat zal eerder in je voordeel dan je nadeel werken als je een lening of hypotheek wil aanvragen. Trouwens de bank kijkt dan vnl. naar je salaris en of je een vast inkomen hebt, bv met een contract van je werkgever.
https://www.mijnkredietregistratie.nl/nl/home
Even iets wat niet direct hiermee te maken heeft, maar wat ik al een tijd wil vragen: hebben jullie het wel eens gehad over identificatie bij banken? Het kan zijn dat ik iets gemist heb, maar het wordt wel heel urgent als banken (ASN) je gaan verplichten om je opnieuw te identificeren en wel met een biometrische scan, op straffe van het bokkeren van je rekening als je dit weigert. Ik heb het uiteindelijk laten doen en heb kortgeleden een klacht ingediend bij de bank en mij aangesloten bij een initiatief van Johanna Koopman die een rechtszaak is begonnen. Volgens… Lees verder »
Komt me bekent voor. Mijn rekening werd ook geblokkeerd omdat ik me niet biometrisch wilde identificeren. ook ik heb me laten chanteren door de ASN omdat het wel heel lastig was zonder mijn tegoeden te kunnen aanspreken.